
数字货币犯罪软件到底有多猖獗?老韭菜踩坑三年的血泪忠告
数字货币犯罪软件这两年渗透得越来越深,从"去中心化钱包"到"链上套利工具",外壳越做越像正规产品。我自己和身边朋友踩过好几次坑,今天把看到的典型套路掰开了讲,希望对刚入场的兄弟有用。
最普遍的一种,伪装成DeFi高收益平台的"蜜罐"工具。界面做得跟主流DEX一模一样,连手续费显示都复制了,你连上钱包、签个合约,私钥就被静默转走。上个月一个粉丝在群里晒单数字货币犯罪软件,三小时赚了八个ETH,第四小时连本金带利润全清零,客服回复"系统维护中",这界面再也没打开过。
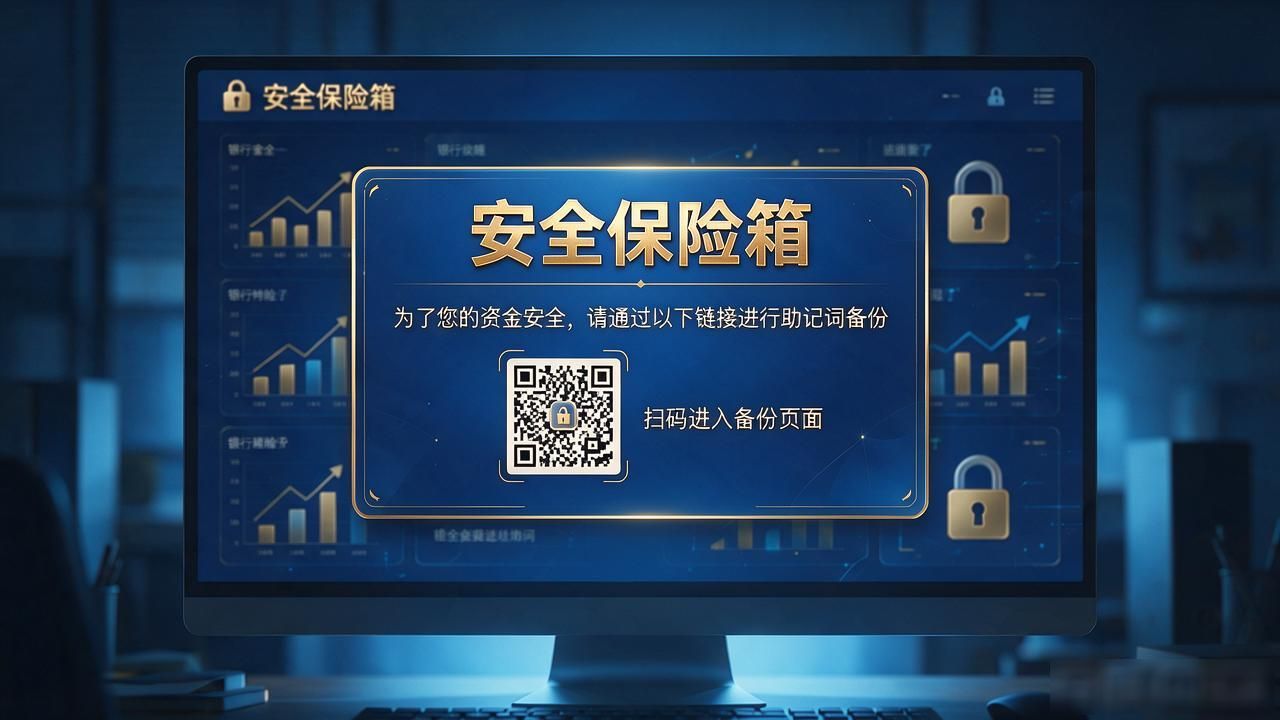
还有一种更隐蔽的,"助记词备份"钓鱼软件。它不直接碰你的币,而是用"安全保险箱"的话术,诱导你把助记词录入指定网页做"备份"。当时看着没动静,半年后冷钱包被远程擦除,操作日志查不到,因为签名来自你自己设备,链上记录完全合法。
最阴的一招:篡改路由协议的"中间人"浏览器插件。你明明在官方地址发起转账,到账的却是一堆空壳代币,图标跟真的一模一样数字货币犯罪软件到底有多猖獗?老韭菜踩坑三年的血泪忠告,等发现问题已经过了跨链桥,钱彻底追不回来。有朋友为了找币,反复联系"客服",反而被二次钓鱼,又赔了五万。
记住三条硬规矩:不签来路不明的合约,助记词永远只留在纸上别录进任何App,任何"额外收益"先让懂行的朋友帮你验一遍ABI和合约地址。保住本金,比什么攻略都重要。
